Do primeiro acesso ao Wanguard à configuração de sensores, análise de tráfego e aplicação de políticas de mitigação com BGP FlowSpec, RTBH e Wanguard Filter. Treinamento técnico ao vivo, com demonstrações práticas e acompanhamento direto do instrutor.
Quem trabalha em provedor sabe que um ataque DDoS pode comprometer muito mais do que um único cliente. Dependendo do volume, do vetor e da infraestrutura disponível, o ataque pode atingir enlaces, roteadores e serviços compartilhados.
Não basta ter uma ferramenta de monitoramento. É preciso saber interpretar o tráfego, identificar o que está acontecendo e escolher uma estratégia de mitigação adequada. É isso que vamos trabalhar durante o treinamento.
Você vai aprender a configurar e operar o Wanguard, investigar anomalias e utilizar os recursos da plataforma para apoiar a resposta a ataques DDoS em ambientes ISP.
Muitos provedores já têm a solução instalada e ainda encontram dificuldade para configurar thresholds, investigar ataques, trabalhar com BGP FlowSpec ou usar os recursos de filtragem local. Neste treinamento, essas situações são trabalhadas na prática, da instalação às configurações avançadas, com exemplos de operação em redes ISP.
O Wanguard, desenvolvido pela Andrisoft, é uma solução voltada ao monitoramento de tráfego, detecção de anomalias e mitigação de ataques DDoS.
A plataforma pode utilizar diferentes fontes de telemetria, como NetFlow, IPFIX, sFlow, captura de pacotes e consultas SNMP, conforme os componentes e recursos configurados.
Com o Wanguard é possível identificar alterações no comportamento da rede, investigar fluxos, consultar indicadores de tráfego e automatizar respostas utilizando mecanismos como BGP FlowSpec, RTBH e filtros locais. A solução também oferece dashboards, relatórios, históricos de anomalias e ferramentas para investigação de incidentes.
Configurar sensores, coletar informações dos roteadores e analisar tráfego por IP, prefixo, ASN, país e aplicação.
Configurar thresholds, perfis e decoders para investigar anomalias, ataques volumétricos e padrões suspeitos.
Entender como esses mecanismos funcionam e como integrar políticas de mitigação à infraestrutura de roteamento do provedor.
Packet Filter, Flow Filter e Filter Cluster, incluindo requisitos e cenários de implantação.
Consultar registros de fluxos, informações de pacotes, anomalias, anúncios BGP e histórico de filtragem.
Organizar informações sobre tráfego, ataques e mitigação para acompanhamento operacional e comunicação com clientes.
Clique no vídeo para assistir.

10 módulos, da instalação à operação. Clique em cada módulo para ver os tópicos.
Clique no vídeo para assistir.
O treinamento é realizado ao vivo pelo Zoom, com explicações técnicas, demonstrações em laboratório, exercícios acompanhados e espaço para perguntas. Durante os encontros trabalhamos situações encontradas na operação de provedores, da coleta de dados à investigação de ataques e aplicação de políticas de mitigação.
As aulas são gravadas e ficam disponíveis por seis meses para consulta e revisão.
| Início | 15/12/2026 (terça) |
|---|---|
| Encerramento | 25/02/2027 (quinta) |
| Dias | Terças e quintas |
| Horário | 20h às 22h, horário de Brasília |
| Encontros | 15 encontros de 2 horas = 30 horas |
| Recesso de fim de ano | 18/12/2026 a 11/01/2027 |
| Recesso de Carnaval | 09/02/2027 |
| Plataforma | Zoom |
Encontros com o instrutor, demonstrações técnicas e esclarecimento de dúvidas.
Das 30 horas do treinamento, para rever as aulas e acompanhar as configurações apresentadas. Alunos também recebem as duas gravações da Imersão de dezembro.
Material de apoio organizado por módulo.
Apresentada na primeira aula: servidores, interfaces, roteador de borda, gerador de tráfego e o papel de cada um.
Dúvidas sobre o conteúdo e troca de experiências entre os alunos, durante o treinamento.
Orientação e esclarecimento de dúvidas durante o período do treinamento.
Emitido pela Flowspec Solutions, com carga horária de 30 horas, após a conclusão de todas as aulas: ao vivo, pelas gravações integrais das aulas perdidas ou combinando as duas modalidades.
Que precisam entender o comportamento do tráfego, investigar anomalias e participar da resposta a ataques DDoS.
Que trabalham com monitoramento, análise de incidentes, troubleshooting e segurança de redes.
Que desejam desenvolver conhecimento em Wanguard, telemetria, roteamento e mecanismos de mitigação.
Que pretendem implantar, configurar e operar soluções anti-DDoS para clientes.
O treinamento parte da instalação. Conhecimentos básicos de TCP/IP, Linux e roteamento são recomendados.
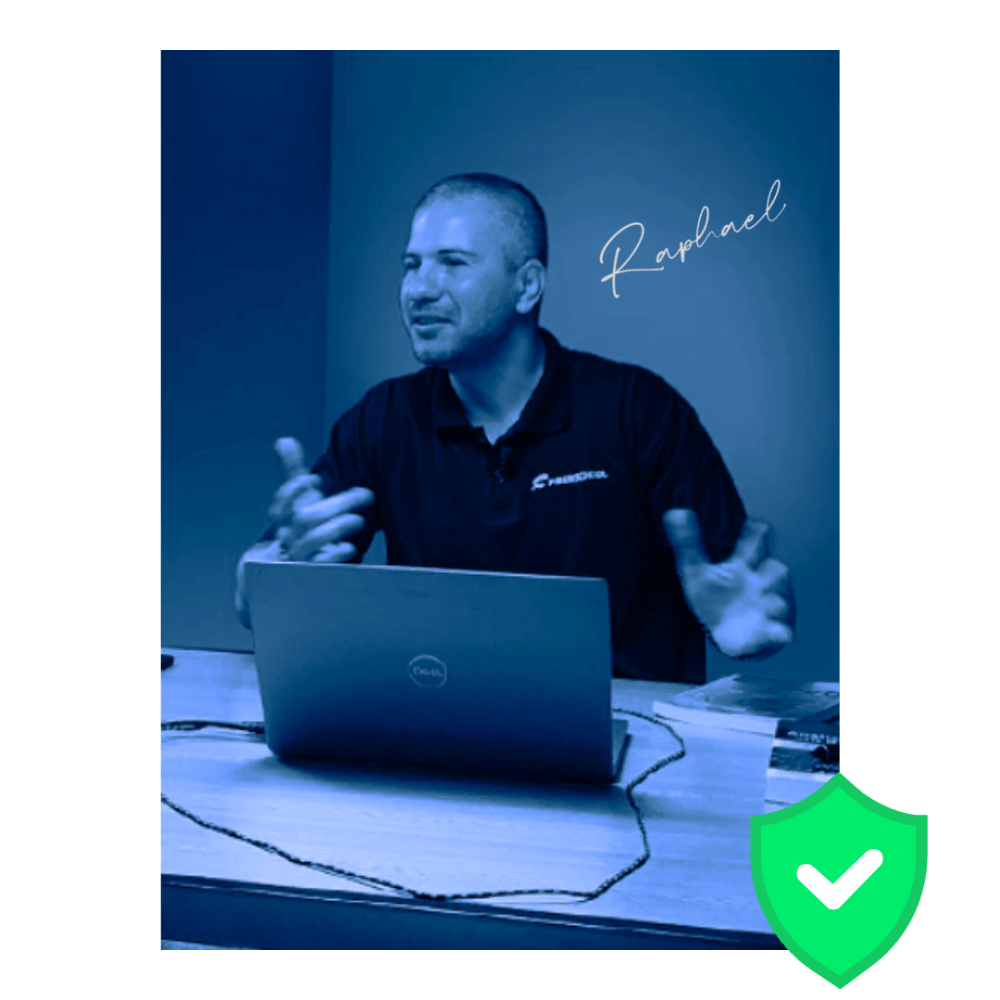
Fundador da Flowspec Solutions, empresa especializada em consultoria de redes, monitoramento, operação NOC/SOC e soluções de mitigação de ataques DDoS para provedores de internet.
Atua no segmento de infraestrutura de redes desde 2005, com experiência em backbone, roteamento inter-AS, integração de sistemas e ambientes ISP. Seu trabalho inclui implantação e operação de soluções Arbor, Corero, Deepfield, Radware, Kentik, Wanguard, BGP FlowSpec, RTBH, monitoramento de tráfego e estratégias de mitigação local e em nuvem, além de especialização nos principais vendors do mercado de telecom, Cisco, Juniper, Huawei, Nokia, Extreme, Datacom entre outros.
Palestrante no IX Fórum e na ABRINT 2021, 2024 e 2026, onde apresentou mitigação de DDoS volumétrico via DNS com Wanguard e BGP FlowSpec em Huawei NE8000.
O treinamento foi desenvolvido para compartilhar o conhecimento técnico usado na operação de redes, com demonstrações, configurações e investigação de cenários reais.
Conheça os relatos de profissionais que participaram de turmas anteriores e veja como avaliam as aulas, o conteúdo e o acompanhamento técnico.


Um ataque DDoS pode afetar a disponibilidade da rede, consumir recursos da equipe técnica e prejudicar a experiência dos clientes.
Ter profissionais preparados para investigar o tráfego e operar os mecanismos de mitigação contribui para respostas mais rápidas, decisões técnicas melhores e menor dependência de terceiros.
Este treinamento desenvolve essas competências com foco na utilização prática do Wanguard. O conhecimento também se aplica ao planejamento, implantação e suporte de soluções anti-DDoS.
Não. O treinamento começa pela instalação e pelas configurações iniciais. Conhecimentos básicos de TCP/IP, Linux e roteamento ajudam a acompanhar.
Sim. São 30 horas ao vivo pelo Zoom, às terças e quintas, das 20h às 22h, entre 15/12/2026 e 25/02/2027, com recesso de fim de ano e de Carnaval.
Todas as aulas do treinamento pago são gravadas e ficam disponíveis por seis meses na área do aluno. Você pode combinar participação ao vivo e gravações: para concluir o treinamento e receber o certificado, basta acompanhar todas as aulas, assistindo integralmente às gravações das que perder.
Sim. Apostilas em PDF acompanham cada módulo.
Grupo exclusivo no WhatsApp com o instrutor e os alunos da turma, para dúvidas durante o período do treinamento.
O instrutor utilizará um laboratório próprio com servidor Dell PowerEdge R760, quatro interfaces de rede Mellanox, equipamento F1A e uma máquina virtual Kali Linux para gerar tráfego de teste controlado. Os alunos acompanharão as configurações e resultados ao vivo, com espaço para perguntas. A inscrição não pressupõe acesso administrativo individual ao laboratório.
Não. As demonstrações usam licença trial do Wanguard, com acesso integral aos recursos habilitados para avaliação, solicitada à Andrisoft pela Flowspec Solutions. A licença e o ambiente são destinados às demonstrações do instrutor; não está incluída licença comercial nem licença trial individual para cada aluno.
Sim. As demonstrações de NetFlow/IPFIX e BGP FlowSpec são feitas em Huawei (NetEngine F1A), que é a borda da maioria dos provedores brasileiros. Os conceitos se aplicam a Juniper, MikroTik, Cisco e Nokia, desde que o equipamento e a versão suportem esses recursos.
Sim. Conceitos, diferença para RTBH, construção das políticas, anúncio pelo Wanguard e verificação no roteador de borda.
Sim. O certificado de conclusão de 30 horas é emitido pela Flowspec Solutions após a conclusão de todas as aulas. Você pode participar ao vivo, assistir às gravações completas ou combinar as duas modalidades.
Sim. Em até 12x sem juros, direto no checkout da Eduzz.
Compras feitas pela internet têm direito de arrependimento em 7 dias, conforme o artigo 49 do Código de Defesa do Consumidor. O pedido de reembolso é feito pela Eduzz.
A próxima turma começa em 15 de dezembro de 2026. São 30 horas de treinamento técnico ao vivo, com demonstrações práticas, apostilas, gravações por seis meses, grupo no WhatsApp e certificado de conclusão.